Reflektiertes XSS (Eingabe)
Hallo Freunde, heute zeige ich Ihnen die Schritte zum Erkennen und Ausnutzen der Sicherheitslücke im Projekt namens Saka , das ich mit .Net Core MVC entwickelt habe und die der Reflected XSS-Sicherheitslücke (Eingabe) ähnelt, auf die ich bei Sicherheitstests für Webanwendungen gestoßen bin.
Was ist XSS?
Detaillierte Informationen zur XSS-Schwachstelle finden Sie im folgenden Artikel.
Ausführen der Anwendung
Docker
docker pull erdemstar/saka:reflected-xss-input
docker run -d -p 80:80 erdemstar/saka:reflected-xss-input
git clone https://github.com/ErdemStar/Saka
cd reflected-xss-input
- mouse click on reflected-xss-input.sln
- devenv reflected-xss-input.sln (CMD)
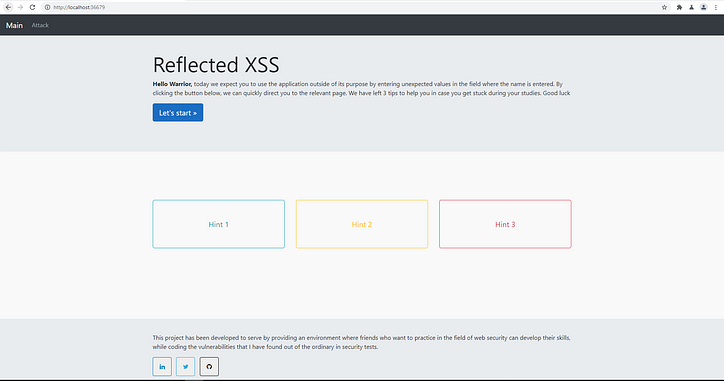
Wenn wir die Anwendung zum ersten Mal öffnen, werden wir von einer Seite wie der folgenden begrüßt. Durch Klicken auf die Schaltfläche „Angreifen“ auf der Seite werden wir zu dem Teil weitergeleitet, den wir testen möchten.
Wenn wir zur Angriffsseite gelangen, werden wir mit einer Seite konfrontiert, auf der die Namensinformationen des Benutzers übernommen werden. Wenn wir in dieses Feld einen Namen schreiben und absenden, erhalten wir das folgende Ergebnis.


Um einen genaueren Blick auf die Anwendung zu werfen, wäre es hilfreich, die ein- und ausgehenden Anfragen über den Browser zu sehen.

Geistige Notizen
- Der vom Benutzer empfangene Wert wird im Namensparameter gespeichert und mit dem POST-HTTP-Verb gesendet.
- Die Anwendung fügt den empfangenen Namenswert zu <b></b> hinzu und antwortet.
Nachdem wir ausreichende Informationen über die Anwendung erhalten haben, fügen wir dem Namenswert, den wir senden, einige vom Browser zu interpretierende Zeichen hinzu, um die XSS-Schwachstelle auszunutzen.

Wenn wir den Inhalt der eingehenden Antwort prüfen, wird davon ausgegangen, dass der Antrag den von uns erhaltenen Namenswert ohne Sicherheitsüberprüfungen widerspiegelt.
Nachdem wir so viele Informationen über das Anwendungsverhalten erhalten haben, führen wir das Reflected XSS-Szenario für die Anwendung aus, wenn wir eine Anfrage wie die folgende an das Namensfeld senden.


Vielen Dank, dass Sie meinen Artikel gelesen haben. Ich hoffe, er war hilfreich für Sie. Unten lasse ich die Links zu meinen anderen Konzepten, die für Sie nützlich sein könnten.
Klicken Sie hier, um meine anderen Artikel über Web-Schwachstellen zu sehen. Verknüpfung















































