XSS Tercermin (Variabel JS)
Halo teman-teman, hari ini saya akan menunjukkan kepada Anda langkah-langkah mendeteksi kerentanan yang saya temui di Tes Keamanan Aplikasi Web di proyek saya bernama Saka Reflected XSS (Variabel JS) dan mengeksploitasi kerentanan ini.
Apa itu XSS
Anda dapat menemukan informasi mendetail tentang kerentanan XSS di artikel di bawah ini.
Menjalankan Aplikasi
Buruh pelabuhan
docker pull erdemstar/saka:reflected-xss-js-variable
docker run -d -p 80:80 erdemstar/saka:reflected-xss-js-variable
git clone https://github.com/ErdemStar/Saka
cd reflected-xss-js-variable
- mouse click on reflected-xss-input.sln
- devenv reflected-xss-input.sln (CMD)
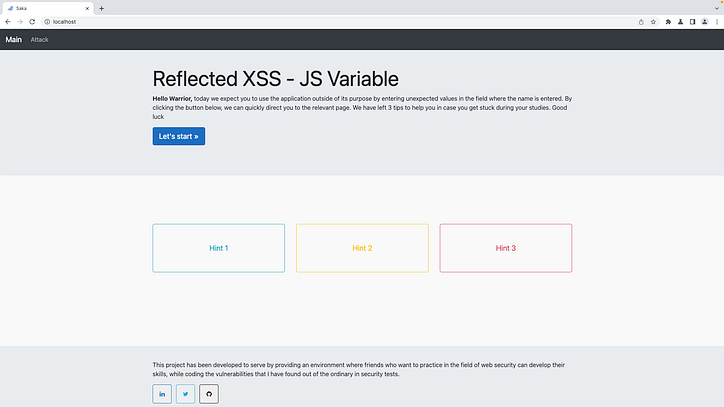
Ketika kami pertama kali membuka aplikasi, halaman seperti di bawah menyambut kami. Dengan menekan tombol Attack pada halaman tersebut, kita diarahkan ke bagian yang akan kita uji.
Saat kita masuk ke halaman Attack, kita dihadapkan pada halaman dimana informasi nama diambil dari pengguna. Saat kami menulis nama di bidang ini dan mengirimkannya, kami mendapatkan hasilnya sebagai berikut.


Untuk melihat aplikasi lebih dekat, akan berguna untuk melihat permintaan masuk dan keluar melalui browser.

Catatan Mental
- Nilai yang diterima dari pengguna disimpan dalam parameter name dan dikirim menggunakan GET HTTP Verb.
- Aplikasi menampilkan nilai yang diterimanya dari pengguna dengan menggunakan baris 72–73–74 dari gambar yang dibagikan di atas. Aplikasi menampilkan data kepada pengguna di bidang JS.
Setelah mendapatkan informasi yang cukup tentang aplikasi, kami menambahkan beberapa karakter untuk ditafsirkan oleh browser ke nilai nama yang akan kami kirimkan untuk mengeksploitasi kerentanan XSS.

Saat kami memeriksa isi balasan yang masuk, dipahami bahwa aplikasi tersebut mencerminkan nilai nama yang diterima dari kami tanpa pemeriksaan keamanan apa pun.
Di sini, ketika data yang diterima dari pengguna ditambahkan ke tag skrip, itu dapat dieksploitasi dengan 2 metode berbeda.
1-Metode (Injeksi HTML)
Ketika 73 baris yang dikembalikan dalam Respon diperiksa, aplikasi secara tidak langsung menggunakan fitur Javascript inner.html alih-alih menambahkan dan menampilkan data yang diterimanya dari pengguna secara langsung dalam HTML. Di sini, serangan XSS dapat dilakukan saat permintaan seperti di bawah ini dilontarkan.


2-Metode (JS Bypass)
Setelah memeriksa 73 baris, permintaan dengan format muatan yang mirip dengan yang di bawah ini dapat dikirim dan perintah Javascript yang berbeda dapat dijalankan di dalam tag skrip.
<context>";//<payload>

Pada tahap ini, perintah JS dibuat dapat dieksekusi langsung dengan membuat permintaan sederhana seperti berikut.


Terima kasih telah membaca artikel saya, semoga bermanfaat bagi anda. Di bawah ini saya meninggalkan tautan konsep saya yang lain yang mungkin berguna bagi Anda.
Klik di sini untuk melihat artikel saya yang lain tentang kerentanan web. Tautan















































