XSS réfléchi (entrée)
Bonjour les amis, aujourd'hui je vais vous montrer les étapes pour détecter et exploiter la vulnérabilité sur le projet nommé Saka que j'ai développé en utilisant .Net Core MVC, qui est similaire à la vulnérabilité Reflected XSS (Input) que j'ai rencontrée dans les tests de sécurité des applications Web.
Qu'est-ce que XSS
Vous pouvez trouver des informations détaillées sur la vulnérabilité XSS dans l'article ci-dessous.
Exécution de l'application
Docker
docker pull erdemstar/saka:reflected-xss-input
docker run -d -p 80:80 erdemstar/saka:reflected-xss-input
git clone https://github.com/ErdemStar/Saka
cd reflected-xss-input
- mouse click on reflected-xss-input.sln
- devenv reflected-xss-input.sln (CMD)
Lorsque nous ouvrons l'application pour la première fois, une page comme celle ci-dessous nous accueille. En appuyant sur le bouton Attack de la page, nous sommes dirigés vers la partie que nous allons tester.
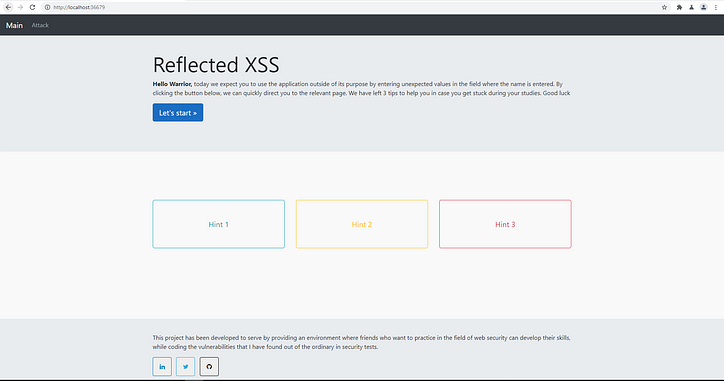
Lorsque nous arrivons à la page d'attaque, nous sommes confrontés à une page où les informations de nom sont extraites de l'utilisateur. Lorsque nous écrivons un nom dans ce champ et que nous l'envoyons, nous obtenons le résultat suivant.


Pour regarder de plus près l'application, il serait utile de voir les requêtes entrantes et sortantes via le navigateur.

Notes mentales
- La valeur reçue de l'utilisateur est conservée dans le paramètre name et envoyée à l'aide du verbe POST HTTP.
- L'application ajoute la valeur du nom qu'elle reçoit dans <b></b> et répond.
Après avoir obtenu suffisamment d'informations sur l'application, nous ajoutons quelques caractères à interpréter par le navigateur à la valeur du nom que nous enverrons afin d'exploiter la vulnérabilité XSS.

Lorsque nous vérifions le contenu de la réponse entrante, il est entendu que l'application reflète la valeur du nom que nous avons reçue sans aucun contrôle de sécurité.
Après avoir obtenu autant d'informations sur le comportement de l'application, lorsque nous envoyons une requête comme celle ci-dessous au champ de nom, nous exécutons le scénario XSS réfléchi sur l'application.


Merci d'avoir lu mon article, j'espère qu'il vous a été utile. Ci-dessous, je laisse les liens de mes autres concepts qui pourraient vous être utiles.
Cliquez ici pour voir mes autres articles sur les vulnérabilités Web. Lien















































