Saka
Xin chào, tôi đã chuẩn bị một bài viết sẽ cung cấp cho bạn thông tin về dự án Saka nói chung.
- Saka là gì
- Chạy ứng dụng
- Lỗ hổng web
Saka là một dự án có thể chạy trên bộ chứa docker được phát triển với .Net Core 3 chứa các lỗ hổng web và cũng hoạt động trên các môi trường hỗ trợ .Net Core 3.
Nó được chia thành ba phần như phạm vi dự án, gợi ý và trang tấn công.
Phạm vi của dự án
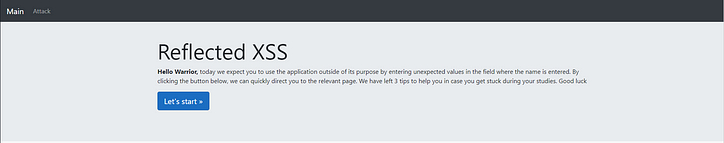
Trên trang chủ của dự án, một văn bản kịch bản chào đón người dùng. Văn bản này được tạo ra để giúp những người thử nghiệm trong dự án giải thích phạm vi và di chuyển theo hướng dự kiến.
gợi ý
Ba gợi ý còn lại để giúp người thử nghiệm trong quá trình phát hiện các lỗ hổng trong dự án. Khi bạn đi từ trái sang phải, độ chi tiết trong manh mối sẽ tăng lên.
- Gợi ý 1 : Thông tin tối thiểu về lỗ hổng được cung cấp dưới dạng gợi ý.
- Gợi ý 2 : Một số từ trong tải trọng được sử dụng để kích hoạt lỗ hổng được đưa ra dưới dạng gợi ý.
- Gợi ý 3 : Tải trọng trực tiếp cho lỗ hổng xảy ra hoặc hướng dẫn về cách thực hiện, được đưa ra dưới dạng gợi ý.

Đây là trang chứa lỗ hổng web có liên quan.
Chạy ứng dụng
Nó là phần hướng dẫn cách chạy container lấy từ Docker hub hoặc dự án Saka clone qua github.
docker
docker pull erdemstar/saka:container-name
docker run -d -p 80:80 erdemstar/saka:container-name
git clone https://github.com/Erdemstar/Saka
cd project-name
- mouse click on project-name.sln
- devenv project-name.sln (CMD)
Saka là một dự án chứa các lỗ hổng web khác nhau. Bạn có thể tìm hiểu các lỗ hổng hiện có là gì và cách chúng được giải quyết từ các liên kết bên dưới.
Tập lệnh chéo trang
XSS phản ánh
- XSS phản chiếu (Đầu vào)
- XSS được phản ánh (Biến JS)
- XSS được phản ánh (Người giới thiệu)
- XSS được phản ánh (Thuộc tính thẻ)
- XSS được phản ánh (Thuộc tính thẻ href)
- XSS được phản ánh (Tác nhân người dùng)















































